

SK하이닉스, 메모리 오작동·해킹 막는 안전·보안 국제 인증 동시 확보…피지컬 AI 공급 발판
스스로 판단해 움직이는 로봇과 자율주행차에서는 메모리가 한 번 삐끗하거나 해킹당하면 그대로 사고가 된다. 메모리에도 ‘안전하게 작동하는가’, ‘해킹을 버티는가’를 따지는 국제 잣대가 들이닥쳤다.
AI가 현실 공간에서 물리적 작업을 수행하는 ‘피지컬 AI’ 시대에 맞춰, 메모리의 안전성과 보안성을 국제 기준으로 검증받은 성과가 나왔다. SK하이닉스는 LPDDR5X D램으로 산업용 기능안전 국제표준 ‘IEC 61508’의 SIL 3 인증을 획득하고, 차량 사이버보안 국제표준 ‘ISO/SAE 21434’ 기반의 사이버보안 관리체계(CSMS) 인증을 확보했다고 12일 밝혔다.
기능안전은 기기가 우발적으로 고장 나도 안전한 상태를 유지하게 하는 것이고, 사이버보안은 악의적 외부 공격을 막는 것이다. 로봇이나 차량처럼 스스로 판단해 움직이는 기기에서는 메모리의 오작동이나 데이터 해킹이 곧바로 사고로 이어질 수 있어, 이 두 요건이 메모리의 필수 조건으로 자리 잡았다. 두 인증은 모두 글로벌 인증기관 SGS-TÜV Saar의 심사를 거쳤다.
왜 메모리에 ‘안전’과 ‘보안’이 필수가 됐나
변화의 출발점은 AI가 일하는 방식이 달라진 데 있다. AI가 화면 속 답변을 내놓는 데 그치지 않고, 로봇과 차량처럼 현실에서 직접 움직이는 피지컬 AI 시대가 열리고 있다. 스스로 판단해 행동하는 기기에서는 작은 오류도 물리적 사고로 번질 수 있다.
메모리의 역할이 커진 것도 이 때문이다. 자율주행차의 판단과 제어는 센서 데이터, AI 연산 결과, 암호화 키 등 메모리에 저장되고 오가는 데이터를 토대로 이뤄진다. 이 데이터가 변조되거나 유출되면 차량 시스템 전체의 신뢰가 무너질 수 있다.
그래서 두 가지 요건이 동시에 걸린다. 하나는 기기가 우발적으로 고장 나도 안전을 유지하는 ‘기능안전’이고, 다른 하나는 외부의 악의적 공격을 막는 ‘사이버보안’이다. 고장과 해킹이라는 서로 다른 위험을 양쪽에서 막아야 하는 것이다.
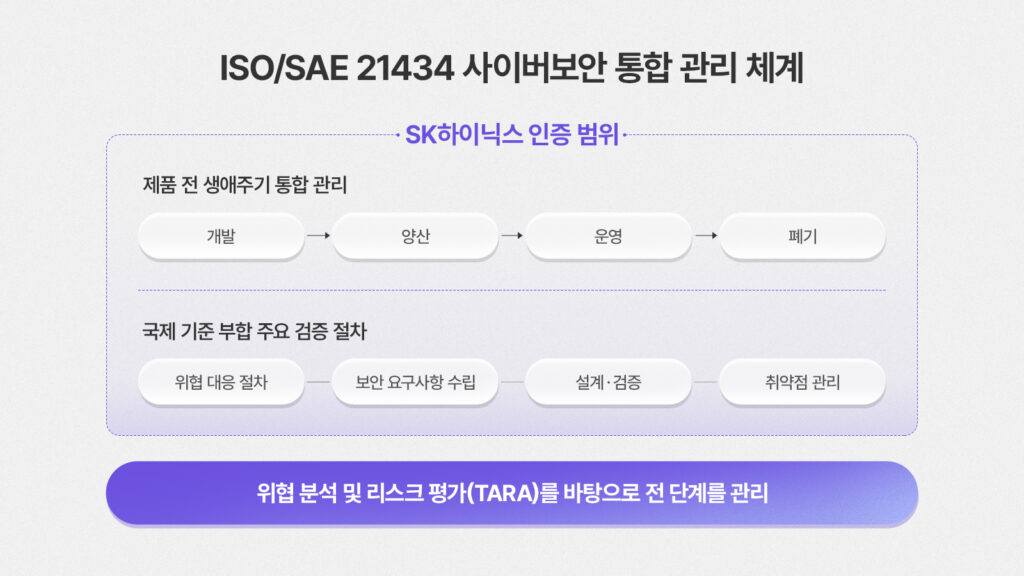
SK하이닉스가 이번에 확보한 것이 바로 그 두 축이다. 산업용 기능안전 인증(IEC 61508 SIL 3)과 차량 사이버보안 인증(ISO/SAE 21434)을 함께 받으면서, 올해 초 획득한 자동차 기능안전 인증(ISO 26262 ASIL-D)과 지난해 메모리 업계 최초로 받은 자동차 정보 보안 인증(TISAX)에 이어 안전·보안 국제 인증 체계를 완비했다.
기능안전: ‘최고 등급’으로 로봇·공장까지 넓히다
기능안전 인증의 뼈대는 IEC 61508이다. 이 표준은 산업별 기능안전 표준의 모태가 되는 국제 기준으로, 인증 등급은 안전무결성수준(SIL)에 따라 1부터 4까지 나뉘며 숫자가 높을수록 요구 수준이 엄격해진다. SK하이닉스가 받은 SIL 3는 단일 메모리 반도체가 달성할 수 있는 최고 수준의 등급이다.
운용 방식에서도 가장 까다로운 조건을 통과했다. IEC 61508은 안전 기능의 운용 방식을 저수요·고수요·연속 모드로 나눠 평가하는데, LPDDR5X는 이 중 시스템을 멈추지 않고 실시간으로 안전 상태를 유지해야 하는 ‘연속 모드’에 대응하도록 설계·검증됐다. 실시간 로봇 제어처럼 한순간도 멈출 수 없는 용도에 적용할 기반을 갖춘 것이다.
이번 인증의 의미는 안전 역량이 자동차를 넘어 산업 전반으로 확장됐다는 데 있다. 자동차와 로봇은 주변을 인식하고 판단해 제어한다는 동작 원리가 비슷해, 자동차에서 쌓은 안전 역량이 로봇으로 나아가는 디딤돌이 된다. 기능안전을 자동차에서 로봇, 스마트 팩토리 등으로 넓혔다는 뜻이다.
제품만이 아니라 ‘만드는 과정’까지 함께 인증받은 점도 주목된다. SK하이닉스는 LPDDR5X 제품과 이를 개발한 프로세스 전반에 대한 인증을 동시에 확보했다. 이는 현재 제품뿐 아니라 앞으로 개발될 제품에도 안전 요구사항을 일관되게 반영할 체계를 갖췄음을 의미한다. 회사는 전력과 발열에 민감한 엣지 기기에 적합한 저전력·고성능 특성을 앞세워, 로봇용 플랫폼과 SoC를 개발하는 고객사의 요구에 대응할 계획이다.
사이버보안: 차량 생애주기 전반을 검증하다
또 다른 축인 사이버보안 인증은 ISO/SAE 21434다. 올해 1월 받은 ISO 26262가 시스템의 우발적 고장에 대응하는 기능안전 표준이라면, ISO/SAE 21434는 악의적 공격에 대응하는 사이버보안 표준이라는 점에서 서로를 보완한다. 고장과 해킹을 각각 맡는 두 표준이 짝을 이루는 셈이다.
이 표준이 중요해진 배경에는 자동차의 변화가 있다. 자동차가 외부 통신망과 연결되는 소프트웨어 정의 차량(SDV)으로 진화하면서 해킹 위협도 함께 커졌다. 이에 유엔 유럽경제위원회는 사이버보안 관리체계(CSMS) 구축을 차량 형식승인의 필수 요건으로 의무화했다. 보안 체계를 갖추지 못하면 차를 팔 수 없게 된 것이다.
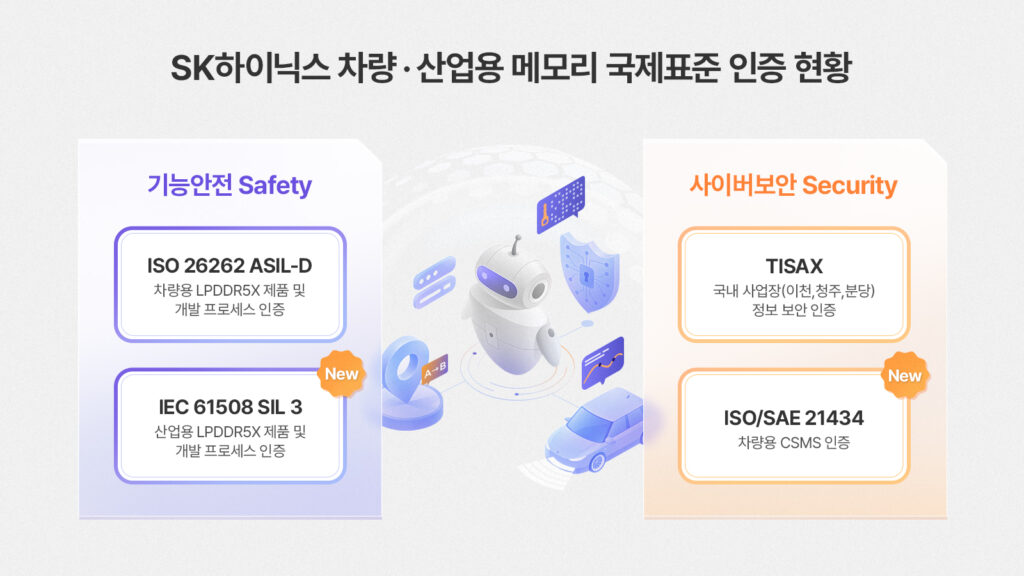
SK하이닉스가 받은 것은 이 관리체계 전반에 대한 인증이다. ISO/SAE 21434는 위협 분석과 리스크 평가를 바탕으로 개발부터 양산, 운영, 폐기까지 제품 전 생애주기에 걸쳐 단계별 사이버보안 활동을 관리하도록 규정한다. SK하이닉스는 이번 심사에서 위협 대응 절차, 보안 요구사항 수립, 설계·검증, 취약점 관리에 이르는 개발·양산 전반의 절차가 국제 기준에 부합함을 확인받았다.
이로써 공급 자격도 갖췄다. 이번 인증으로 SK하이닉스는 CSMS 구축이 필요한 모빌리티 고객사에 차량용 메모리를 공급할 요건을 확보했다. 김종환 SK하이닉스 부사장(DRAM개발 부문장)은 “피지컬 AI 시장이 개화할수록 메모리 개발 과정에도 국제표준에 부합하는 안전과 보안 체계가 중요해지고 있다”며 “자동차와 산업 전반에서 검증받은 안전과 보안 역량을 바탕으로, 로봇·엣지 AI·자율주행 등 피지컬 AI 시장에서 ‘풀스택 AI 메모리’ 리더십을 공고히 하겠다”고 말했다.